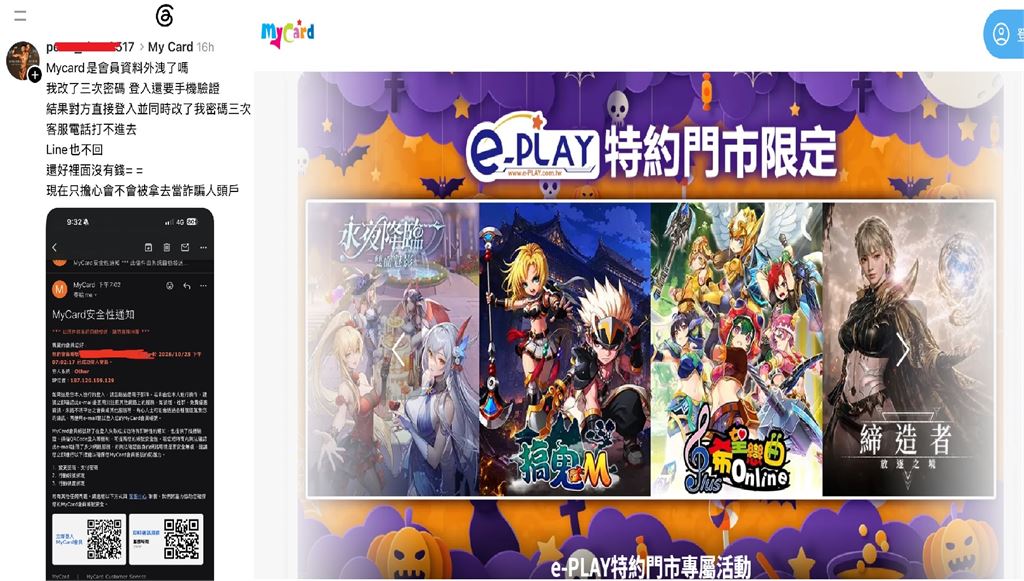
 MyCard用戶表示帳號被盜用,改密碼3次也沒用。(圖/翻攝社群平台及MyCard官網)
除了帳號異常登入,社群平台還有人PO出一項值得關注的受害狀況:有用戶收到非本人操作的「MyCard會員成功登入通知」,懷疑自己收到的可能是仿冒郵件。如果這類郵件真的被用來誘騙用戶輸入帳密,問題就不單純是帳號被盜,恐怕涉及釣魚攻擊等資安事件。對此,智冠科技莊姓公關表示,公司正在調查此事件,稍晚將對外說明。
MyCard 是台灣主要的遊戲與數位內容點數服務平台之一,市占率接近五成,串聯數千款遊戲與數位內容。若大量會員帳號面臨安全風險,影響可能從帳號無法登入、點數安全,一路延伸到個人資料遭到濫用。
收到登入通知 真的是官方寄的嗎?
一名網友在 Threads 分享,自己收到「MyCard會員成功登入通知」,但確定不是本人操作。由於擔心是釣魚信,他沒有點擊郵件中的連結,而是自行搜尋 MyCard 官方網站登入並修改密碼。
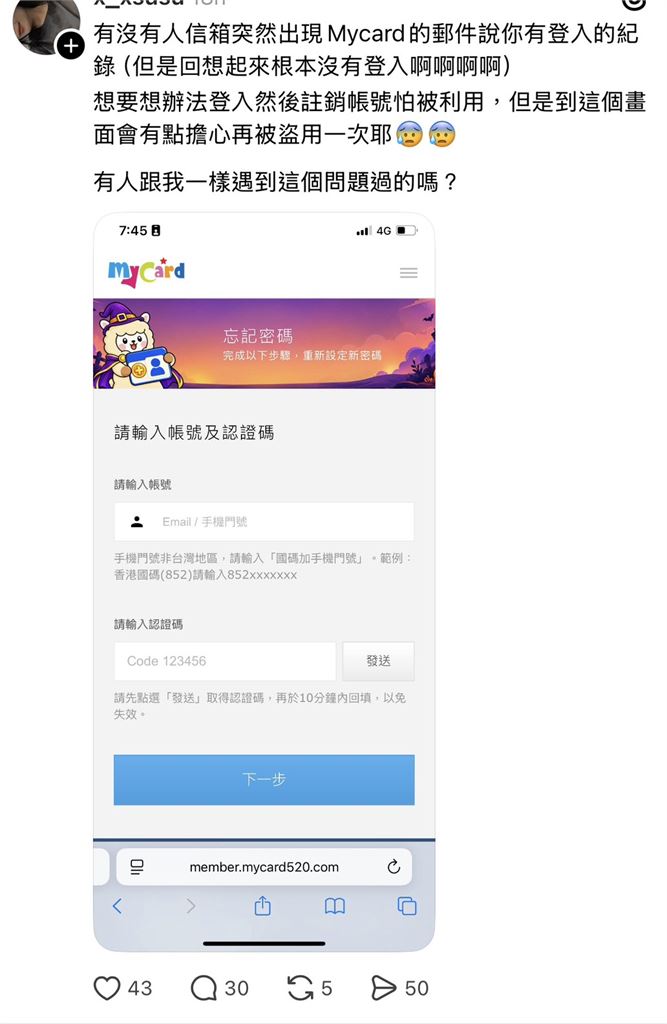 MyCard連爆用戶帳號被盜用。(圖/翻攝社群平台)
後來這名用戶比對前後收到的郵件,發現通知標題有所不同,因此懷疑第一封可能是仿冒郵件,並推測郵件中的登入或忘記密碼連結可能遭到竄改。
不過,這目前仍是網友的推測,尚未經過官方技術驗證。郵件標題不同,不代表一定是假的;寄件者顯示 「MyCard」,也不代表一定是真的。要確認是否涉及釣魚攻擊,仍須檢查原始郵件、寄件來源及連結實際指向的網域。
資安專家:改密碼仍遭登入 平台應說明異常原因
竣盟科技總經理鄭加海指出,若用戶多次更改密碼後,仍持續反映異常登入,事件就不能只停留在密碼是否外洩,還應進一步了解既有登入狀態是否仍有效、存取權杖是否遭到濫用,以及帳號復原與身分驗證機制是否正常運作。同時,也可透過比對異常登入的時間、來源 IP、裝置及操作紀錄,協助釐清是否存在共同的異常模式。
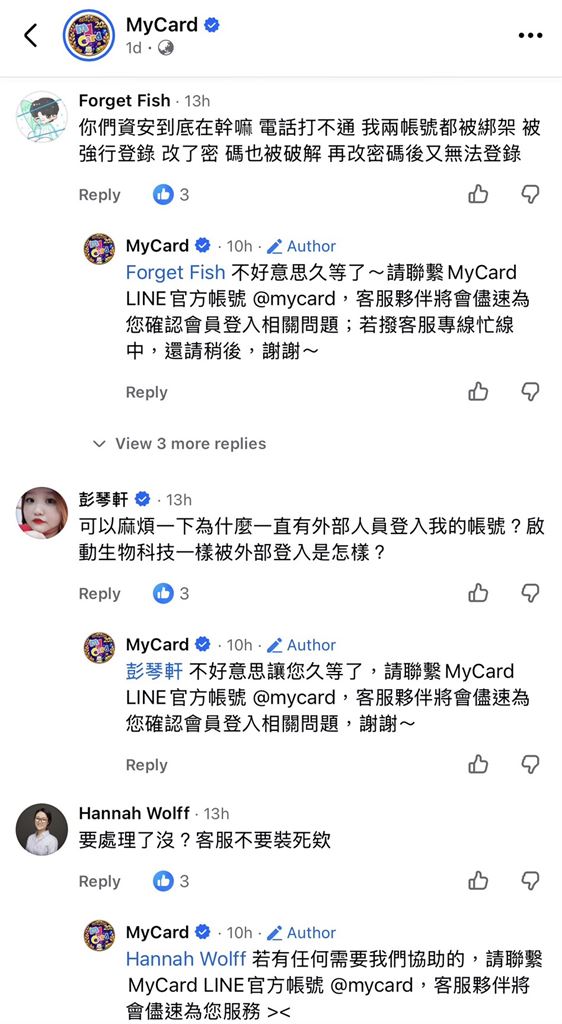
MyCard連爆用戶帳號被盜用。(圖/翻攝社群平台)
鄭加海進一步提醒,平台也應確認異常登入後,是否出現會員資料變更、點數遭使用或其他未經授權的操作,並了解是否有更多帳號受到影響。目前尚無法確認 MyCard 異常登入反映的實際原因,也沒有足夠證據認定平台資料庫遭到入侵;若有多名用戶反映類似情況,建議平台進一步比對相關紀錄,釐清事件原因及會員帳號與點數安全是否受到影響。
更多新聞:獨家/駭客鎖定台灣!90家企業遭點名 近20家上市公司陷資安風暴
